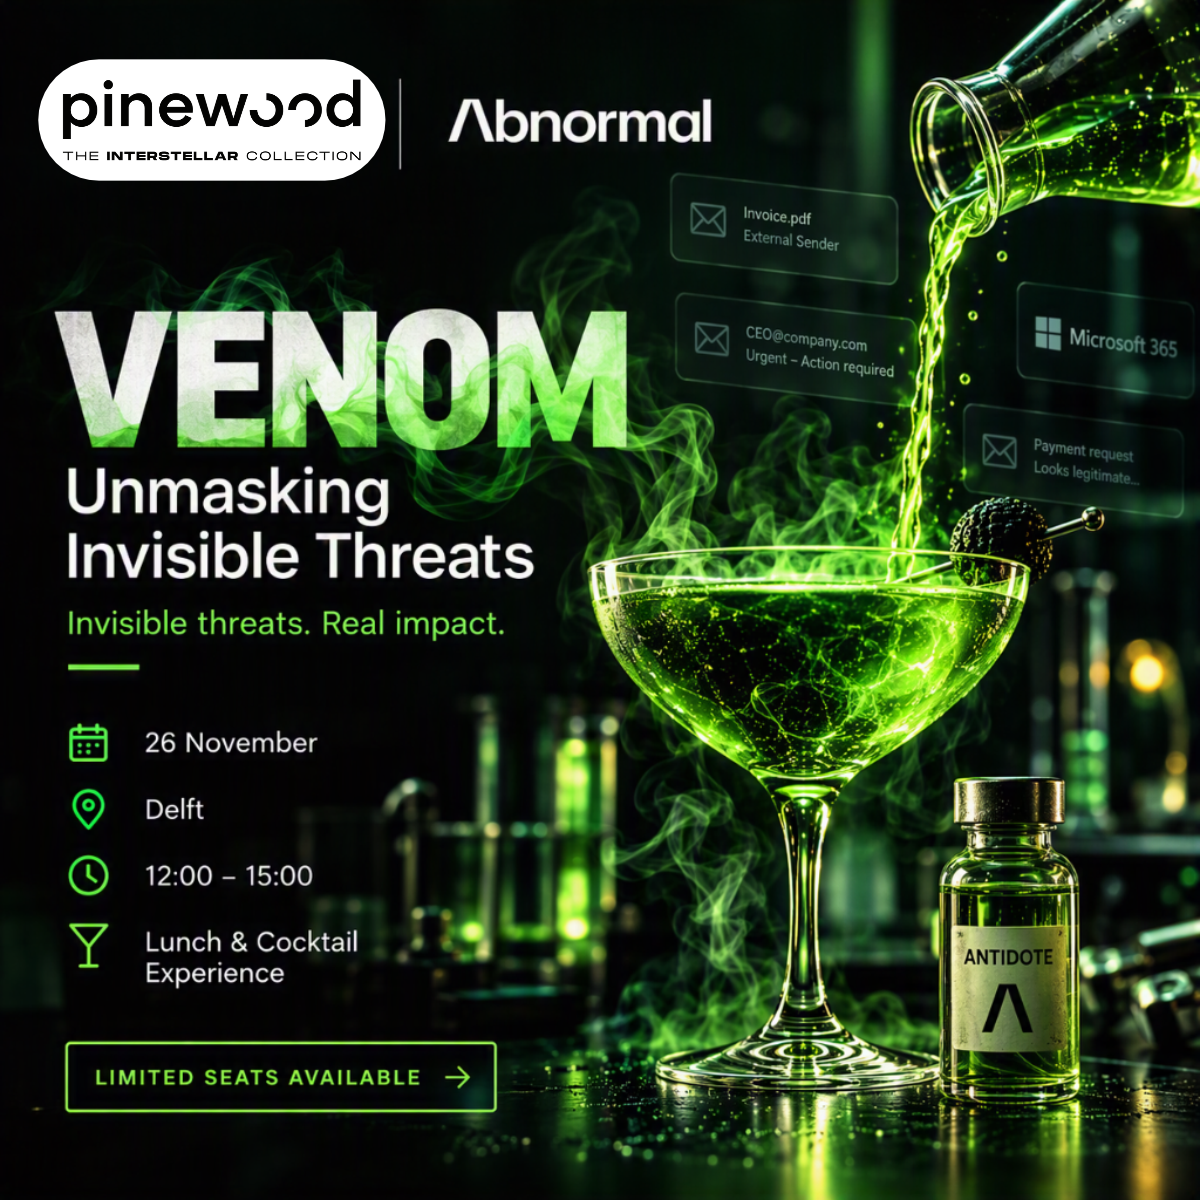
VENOM: Unmasking Invisible Threats

Invisible threats. Real impact.

Niet elke cyberdreiging is zichtbaar. Juist aanvallen die onder de radar blijven, kunnen grote gevolgen hebben voor je organisatie. Dat geldt ook voor omgevingen die goed zijn ingericht met Microsoft 365, E3 of E5.

Pinewood en Abnormal AI nodigen je uit voor een exclusieve, interactieve sessie over deze onzichtbare dreigingen. Of je organisatie nu werkt met Microsoft 365 E3 of E5, de ingebouwde beveiliging is een sterke basis. Moderne aanvallen zoals social engineering, business email compromise en accountovername zijn echter ontworpen om die basis te omzeilen. We laten zien hoe aanvallers te werk gaan, hoe je risico’s eerder herkent en hoe Abnormal Security je Microsoft 365-beveiliging aanvult, ongeacht je licentieniveau.

Schrijf je hier in:

"*" geeft vereiste velden aan

Wat kun je verwachten?

  • Unmasking Invisible Threats: Ontdek welke dreigingen vaak onopgemerkt blijven, ook met Microsoft 365 E3 of E5, en waarom je ze niet mag negeren.
  • Real-world use cases: Herkenbare praktijkvoorbeelden die aansluiten bij de uitdagingen van jouw organisatie.
  • Meet the platform: Zie in een interactieve demo hoe Abnormal Security naadloos samenwerkt met Microsoft 365 en waar het extra bescherming biedt.
  • A taste of something different: Geniet van een verzorgde lunch en een bijzondere cocktail experience met creatieve alcoholvrije drankjes, bereid door onze eigen lab crew.

Een inspirerende sessie vol inzichten, praktijkvoorbeelden en ruimte om ervaringen uit te wisselen met vakgenoten.

Praktische informatie

  • Datum: 26 november
  • Locatie: Delftechpark 35, Delft
  • Tijd: 12:00-15:00

Het aantal plaatsen is beperkt, zodat er volop ruimte is voor interactie en persoonlijke verdieping.

Are you ready to unmask the invisible?
Meld je aan en ontdek wat er schuilgaat onder de oppervlakte.

Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

dre

Will cyber replace kinetic warfare?

Cyberoperaties spelen een steeds grotere rol in conflicten en bij het verstoren van kritieke infrastructuur. Maar hoe krachtig zijn ze écht? En kunnen cyberaanvallen fysieke aanvallen ooit vervangen?

In deze presentatie onderzoeken Siddharth Jethwani en Mathis Koch, Security Analysts bij Pinewood, deze vraag aan de hand van praktijkvoorbeelden uit onder andere Venezuela en Oekraïne.

Ze kijken naar de daadwerkelijke impact van cyberoperaties op kritieke infrastructuur: van de duur en omvang van verstoringen tot herstelbaarheid, verlies van operationele controle en de afhankelijkheid van fysieke omstandigheden.

De centrale conclusie? Cyber lijkt in moderne conflicten zelden op zichzelf te staan. Juist de combinatie van cyberoperaties met fysieke en andere vormen van druk – fusion instead of substitution – blijkt bepalend.

Laat hier jouw gegevens achter om de volledige presentatie te sturen:

"*" geeft vereiste velden aan


Siddharth Jethwani

Security Analist

015 251 36 36

info@pinewood.nl

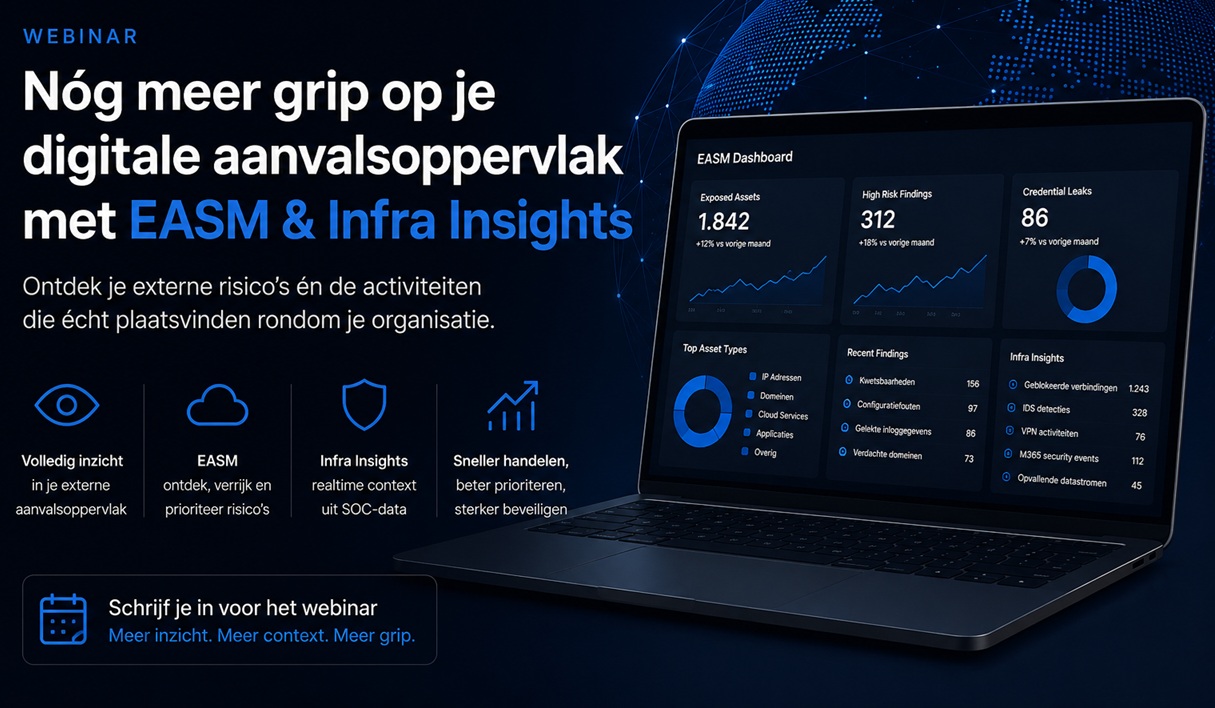
Webinar: Nóg meer grip op jouw digitale aanvalsoppervlak met EASM & Infra Insights

Organisaties investeren volop in digitale weerbaarheid, maar hebben vaak onvoldoende inzicht in welke systemen, applicaties en diensten vanaf internet zichtbaar zijn. Daarnaast ontbreekt regelmatig de context om te begrijpen welke externe activiteiten daadwerkelijk rondom de eigen IT-omgeving plaatsvinden.

Tijdens dit webinar ontdek je hoe External Attack Surface Management (EASM) jouw volledige digitale aanvalsoppervlak continu in kaart brengt én hoe de nieuwe functionaliteit Infra Insights deze informatie verrijkt met actuele securitydata uit het Pinewood SOC.

EASM

Meld je aan

Wil je weten welke risico’s vanaf internet zichtbaar zijn én welke activiteiten daadwerkelijk plaatsvinden rondom uw digitale omgeving? Schrijf je in voor dit webinar en ontdek hoe EASM en Infra Insights samen zorgen voor meer inzicht, betere context en een proactievere beveiliging van jouw organisatie.

"*" geeft vereiste velden aan

Wat is EASM?

Met EASM krijg je continu inzicht in alle publiek zichtbare assets van jouw organisatie, waaronder:

  • IP-adressen en domeinen
  • SSL-certificaten
  • Cloudservices
  • Kwetsbaarheden en configuratiefouten
  • Gelekte inloggegevens (credential leaks)
  • Verdachte of look-a-like domeinen

Alle assets worden automatisch verrijkt met context, zodat risico’s sneller kunnen worden beoordeeld en geprioriteerd.

Nieuw: Infra Insights

Waar EASM inzicht geeft in jouw externe aanvalsoppervlak, voegt Infra Insights daar realtime operationele context aan toe. Door EASM te combineren met loggegevens uit het Pinewood SOC en het SIEM-platform ontstaat een compleet beeld van wat er daadwerkelijk rondom jouw digitale omgeving gebeurt.

Je krijgt onder andere inzicht in:

  • Geblokkeerde netwerkverbindingen en internetverkeer
  • IDS-detecties en mogelijke aanvalspogingen
  • VPN-activiteiten en authenticatiegebeurtenissen
  • Microsoft 365-security-events
  • Opvallende datastromen en netwerkactiviteiten
  • Verrijkte context rondom IP-adressen, domeinen, systemen en gebruikers

Hierdoor kan je afwijkingen sneller herkennen, risico’s beter prioriteren en securitymeldingen eenvoudiger interpreteren.

Live demonstratie

Tijdens het webinar laten onze specialisten zien hoe het platform in de praktijk werkt. Je krijgt onder andere een demonstratie van:

  • Het EASM-dashboard
  • Asset Discovery
  • Cloud Services
  • Credential Leaks
  • Vulnerability & Risk Management
  • Infra Insights in combinatie met SOC-data

Na dit webinar weet je:

  • Welke assets onderdeel zijn van jouw digitale aanvalsoppervlak.
  • Hoe EASM kwetsbaarheden, configuratiefouten en credential leaks automatisch zichtbaar maakt.
  • Hoe Infra Insights inzicht geeft in externe activiteiten rondom jouw organisatie.
  • Hoe SOC-verrijking helpt om security-events sneller te analyseren.
  • Hoe EASM en Infra Insights samen zorgen voor beter risicomanagement en een sterkere digitale weerbaarheid.

Voor wie?

Dit webinar is bedoeld voor:

  • CISO’s
  • Information Security Officers
  • Security Managers
  • IT-managers
  • Systeembeheerders
  • SOC- en securityteams
  • Organisaties die meer grip willen krijgen op hun externe blootstelling en dreigingslandschap

Wanneer?

10:00- 10:30 uur, donderdag 17 september 2026

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.

Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

NIS2 wordt vanaf 15 augustus werkelijkheid: is uw organisatie er klaar voor?

Na een lange aanloop is het officieel. De Eerste Kamer heeft ingestemd met de Cyberbeveiligingswet (Cbw), de Nederlandse implementatie van de Europese NIS2-richtlijn. Vanaf 15 augustus 2026 gelden de nieuwe wettelijke verplichtingen voor duizenden Nederlandse organisaties.
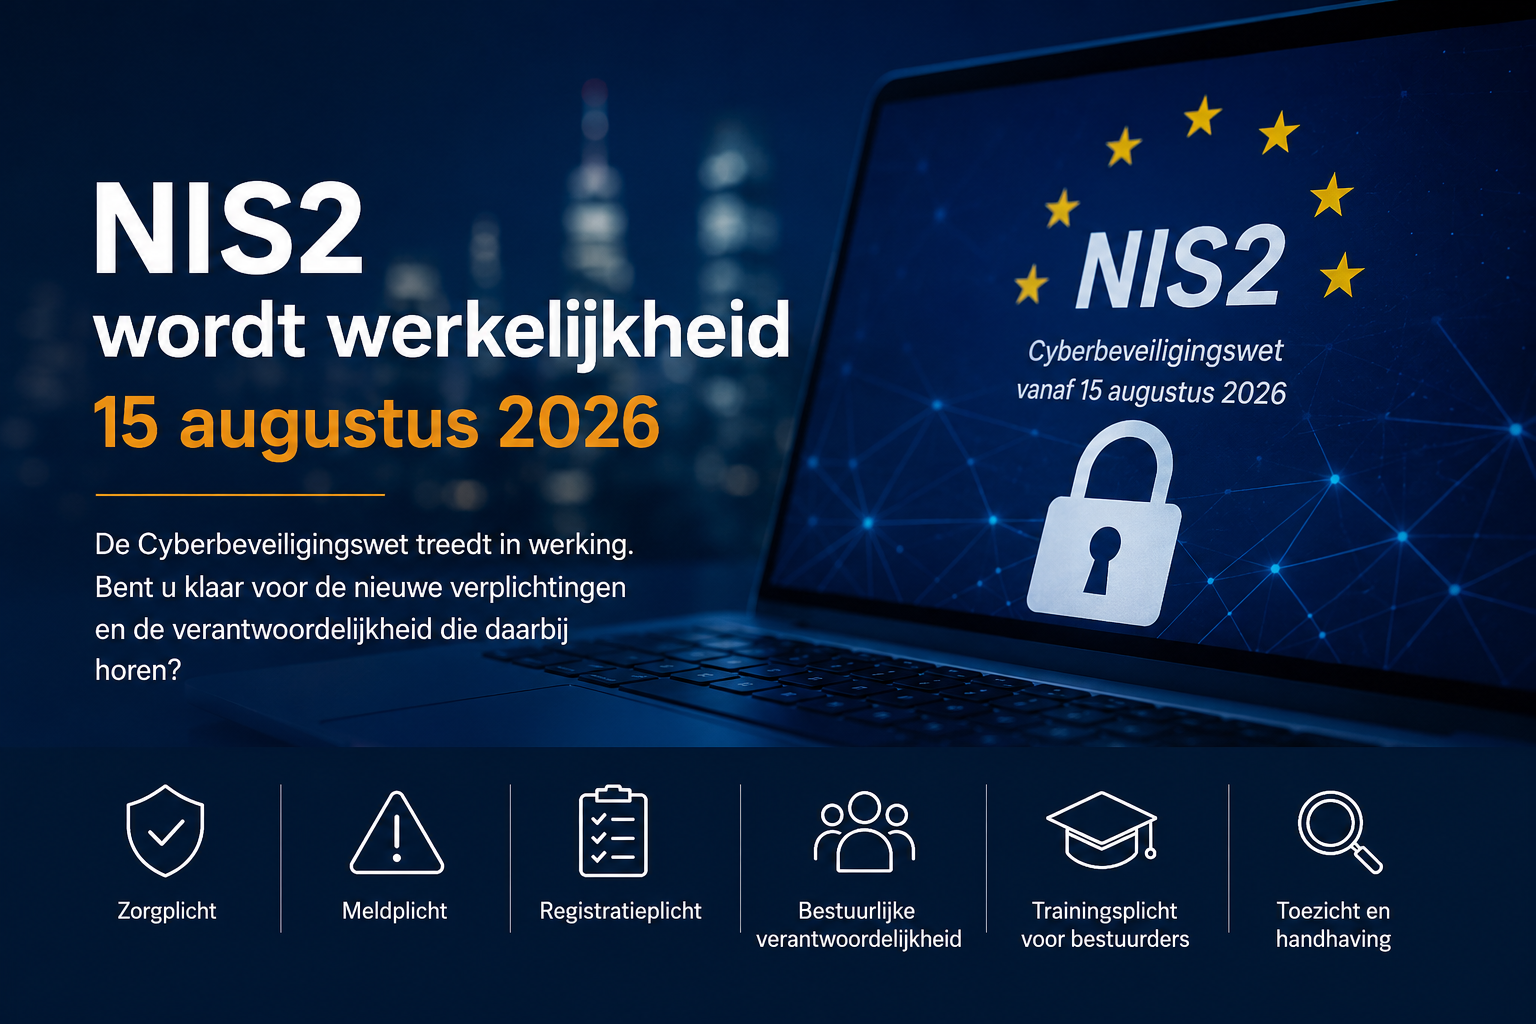
Voor veel organisaties betekent dit dat cybersecurity niet langer alleen een IT-aangelegenheid is, maar een bestuurlijke verantwoordelijkheid met wettelijke verplichtingen. De vraag is daarom niet meer óf u iets met NIS2 moet doen, maar hoe u kunt aantonen dat uw organisatie voldoet aan de nieuwe eisen.

Wat verandert er op 15 augustus?

Met de inwerkingtreding van de Cyberbeveiligingswet moeten organisaties die essentiële of belangrijke diensten leveren voldoen aan een aantal nieuwe verplichtingen. Hieronder vallen onder andere organisaties in de zorg, overheid, energie, drinkwater, digitale infrastructuur en andere vitale sectoren.

De wet introduceert onder meer:

  • Zorgplicht: passende technische en organisatorische beveiligingsmaatregelen nemen.
  • Meldplicht: significante cybersecurity-incidenten tijdig melden.
  • Registratieplicht: registreren bij het Nationaal Cyber Security Centrum (NCSC).
  • Bestuurlijke verantwoordelijkheid: bestuurders zijn verantwoordelijk voor het beheersen van cyberrisico’s.
  • Trainingsplicht: bestuurders moeten voldoende kennis hebben van cybersecurity en risicobeheersing.
  • Toezicht en handhaving: toezichthouders kunnen controleren en handhaven wanneer organisaties niet voldoen.

Naast de Cyberbeveiligingswet treedt ook de Wet weerbaarheid kritieke entiteiten (Wwke) in werking. Deze wet richt zich specifiek op organisaties die onderdeel uitmaken van de kritieke infrastructuur en legt aanvullende verplichtingen op rondom risicobeoordelingen en weerbaarheid.

NIS2 vraagt om aantoonbare cybersecurity

Veel organisaties hebben de afgelopen jaren al stappen gezet richting NIS2. Toch blijkt in de praktijk dat er nog regelmatig vragen zijn als:

  • Hebben wij onze risico’s voldoende in kaart gebracht?
  • Kunnen wij cyberincidenten tijdig detecteren?
  • Zijn onze processen ingericht om meldplichtige incidenten correct af te handelen?
  • Kunnen wij richting bestuur en toezichthouders aantonen welke maatregelen zijn genomen?
  • Is onze supply chain voldoende beveiligd?

Juist die aantoonbaarheid wordt onder de nieuwe wet steeds belangrijker.

Hoe Pinewood ondersteunt bij NIS2

Bij Pinewood zien we NIS2 niet als een checklist, maar als een continu proces van risicobeheersing, monitoring en verbetering.

Onze dienstverlening sluit direct aan op de belangrijkste onderdelen van de Cyberbeveiligingswet:

Security Operations Center (SOC)

Continue monitoring van uw IT-omgeving zorgt ervoor dat verdachte activiteiten snel worden gedetecteerd en onderzocht. Een SOC is niet verplicht vanuit NIS2, maar helpt organisaties wel om invulling te geven aan de zorgplicht, incidentdetectie en rapportage.

Managed Detection & Response (MDR)

Met MDR worden dreigingen actief opgespoord en aangepakt voordat zij grote schade veroorzaken.

External Attack Surface Management (EASM)

Veel kwetsbaarheden bevinden zich buiten de eigen firewall. Met EASM brengen we uw externe aanvalsvlak in kaart en signaleren we kwetsbaarheden voordat aanvallers dat doen.

Vulnerability Management

Regelmatig inzicht in kwetsbaarheden en duidelijke prioritering helpen om risico’s beheersbaar te houden.

Incident Response Retainer

Mocht zich toch een incident voordoen, dan staat een gespecialiseerd Incident Response-team direct klaar. Daarmee verkort u de reactietijd aanzienlijk en kunt u sneller voldoen aan de meldplicht en herstelverplichtingen.

Security Assessments en Consultancy

Onze consultants helpen organisaties bij het beoordelen van hun huidige situatie, het identificeren van risico’s en het opstellen van een realistisch verbeterplan richting NIS2-compliance.

Ook bestuurders krijgen een grotere rol

Een belangrijk verschil met eerdere regelgeving is dat bestuurders nadrukkelijk verantwoordelijk worden voor cyberrisico’s binnen hun organisatie. Zij moeten niet alleen zorgen dat passende maatregelen worden genomen, maar ook voldoende kennis hebben om hierover besluiten te kunnen nemen.

Cybersecurity is daarmee definitief een onderwerp geworden voor de directietafel.

Is uw organisatie klaar voor 15 augustus?

Voor veel organisaties is de invoering van de Cyberbeveiligingswet het moment om opnieuw kritisch te kijken naar de huidige cybersecuritymaatregelen. Zijn processen ingericht? Zijn risico’s inzichtelijk? Is monitoring op orde? En kunt u aantoonbaar laten zien dat uw organisatie voldoet aan de wettelijke zorgplicht?

Twijfelt u of uw organisatie klaar is voor de nieuwe wetgeving of wilt u inzicht in de grootste risico’s? De specialisten van Pinewood denken graag met u mee. Van een eerste security assessment tot een volledig beheerd SOC: wij helpen organisaties om hun digitale weerbaarheid te vergroten én aantoonbaar invulling te geven aan de eisen van de Cyberbeveiligingswet.

Wilt u weten waar uw organisatie staat ten opzichte van NIS2? Plan hier een vrijblijvende NIS2 Security Assessment:

"*" geeft vereiste velden aan

Geschreven door: Eveline Jacobse, Pinewood

Datum: 08-07-2026
Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

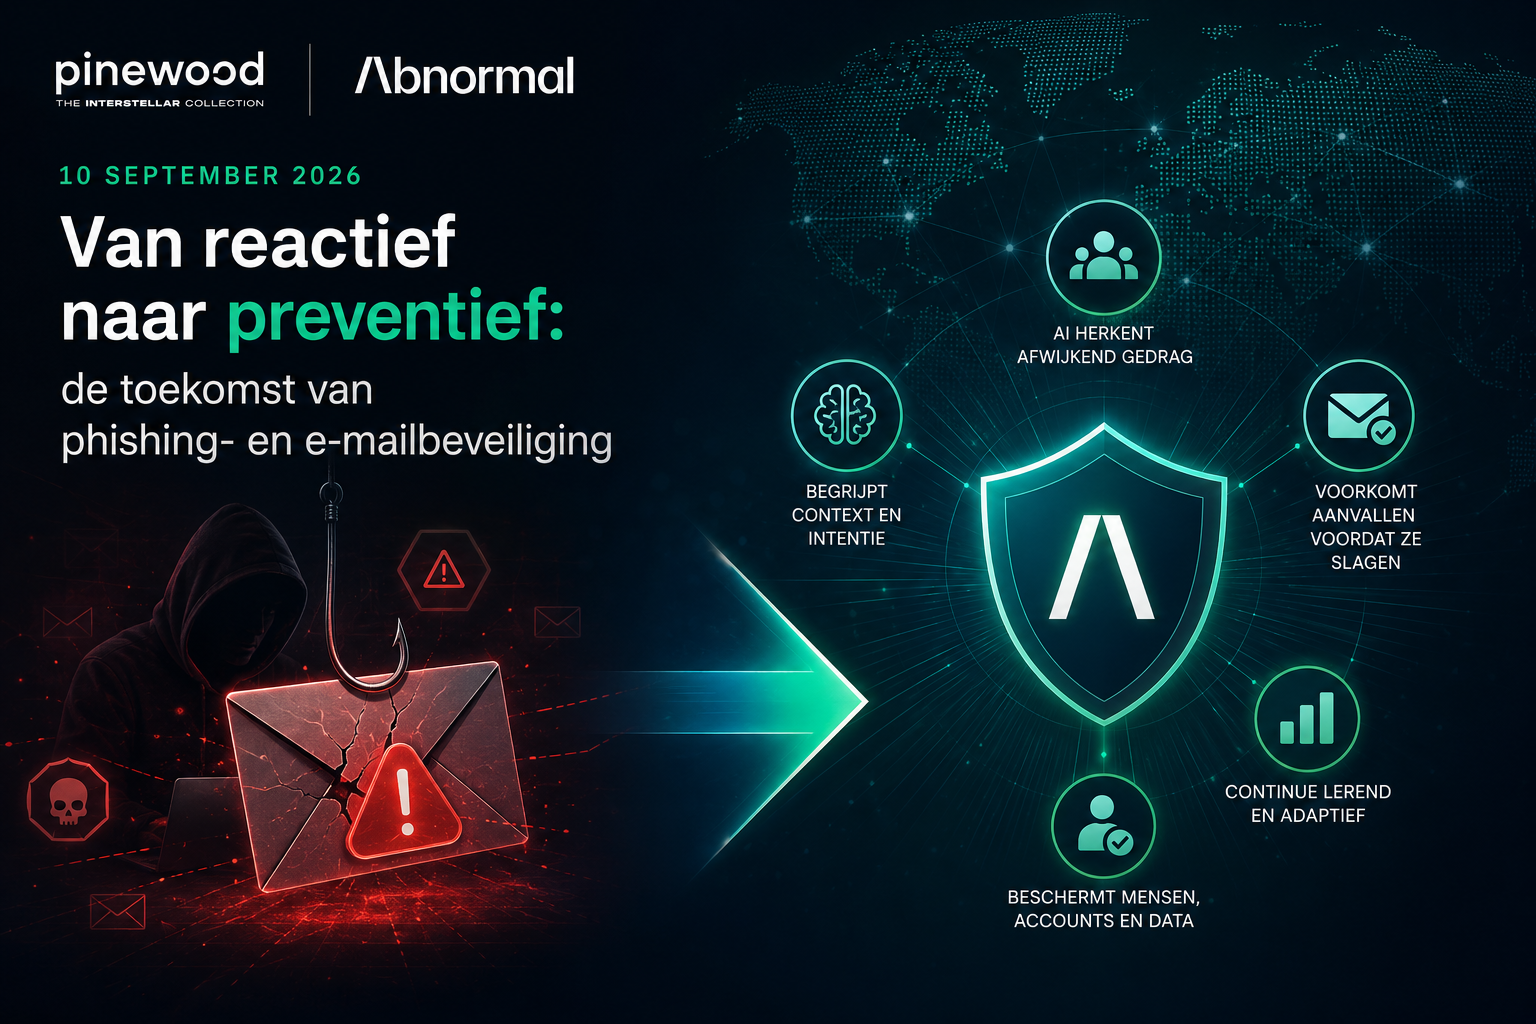
Webinar: Van reactief naar preventief: de toekomst van phishing- en e-mailbeveiliging

Waarom moderne e-mailaanvallen traditionele beveiliging omzeilen — en hoe AI-native bescherming het verschil maakt voor het SOC.

Emailbeveiliging AbNormal

Meld je hier nu aan:

Ontdek hoe AI-native e-mailbeveiliging en SOC-monitoring elkaar versterken om moderne phishing- en BEC-aanvallen te stoppen voordat schade ontstaat.

"*" geeft vereiste velden aan

Begin dit jaar ontving een financieel directeur bij een middelgroot Europees bedrijf een e-mail van zijn CEO. Het verzoek leek legitiem: een spoedbetaling van €180.000 vóór het einde van de werkdag. De e-mail passeerde alle controles. Geen malware. Geen verdachte links. Alleen een overtuigend nagebootst bericht. Dit is geen uitzondering meer. AI maakt phishingcampagnes geloofwaardiger, persoonlijker en moeilijker te detecteren dan ooit.

Tijdens dit webinar laten Pinewood en Abnormal Security zien hoe organisaties de stap maken van reageren naar voorkomen.

Bonus: Na afloop ontvangen deelnemers de mogelijkheid voor een kosteloze Email Risk Assessment, waarmee inzichtelijk wordt gemaakt welke phishing-, BEC- en account takeover-risico’s momenteel aanwezig zijn.

Wat neem je mee na dit webinar?

✔ Hoe moderne phishing- en BEC-aanvallen traditionele beveiliging omzeilen

✔ Waarom detectie alleen niet langer voldoende is

✔ Het verschil tussen correctieve en preventieve maatregelen — en wat dat betekent in de praktijk

✔ Hoe AI afwijkend communicatiegedrag herkent voordat schade ontstaat

✔ Hoe SOC-monitoring en AI-native e-mailbeveiliging elkaar versterken

✔ We zien vanuit SOC steeds meer phishingaanvallen, daarom is preventie nog belangrijker

✔ Inzichten uit een concrete klantcase

Voor wie is dit webinar bedoeld?

CISO’s, IT- en security managers, Risk & compliance officers en directieleden met verantwoordelijkheid voor digitale strategie.

Wanneer?

09:30- 10:15 uur, 10 september 2026

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.

Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

CEO onderwerp-swap phishing richt zich vooral op nieuwe medewerkers omdat onboarding een voorspelbaar moment van verhoogde cognitieve belasting en lage verificatiegraad creëert.

CEO onderwerp-swap phishing is een vorm van Business Email Compromise (BEC) waarbij aanvallers uitsluitend de naam van een CEO in de onderwerpregel plaatsen om nieuwe medewerkers te misleiden. Deze aanvallen richten zich vooral op medewerkers binnen de eerste 60 dagen van onboarding, omdat zij gevoeliger zijn voor autoriteitsmisbruik, urgentie en onbekende interne processen.


Wat is CEO onderwerp-swap phishing?

CEO onderwerp-swap phishing is een phishingtechniek waarbij de identiteit van een directielid niet via het afzendadres, maar via de onderwerpregel wordt gesimuleerd.

Binnen SOC-observaties zien wij dat deze aanvallen vaak:

  • afkomstig zijn van externe freemailproviders;
  • geen spoofed bedrijfsdomein gebruiken;
  • geen directe payload bevatten in de eerste fase;
  • proberen over te schakelen naar WhatsApp of andere communicatiekanalen.

Voorbeeld van een onderwerpregel:

OnderwerpregelWerkelijke afzender
“John van Dijk”randomcompany.hr@gmail.com

Omdat nieuwe medewerkers namen van directieleden herkennen uit onboardingmateriaal, ontstaat automatisch een gevoel van urgentie en legitimiteit.


Waarom zijn nieuwe medewerkers kwetsbaar voor CEO phishing?

Nieuwe medewerkers vormen een verhoogd risico binnen phishingcampagnes omdat zij:

  • interne communicatiestijlen nog niet herkennen;
  • onboardingdocumentatie verwerken onder hoge cognitieve belasting;
  • hiërarchische verzoeken minder snel challengen;
  • veel legitieme HR- en IT-mails ontvangen.

Binnen SOC-analyses zien wij dat phishingincidenten relatief vaker voorkomen in de eerste onboardingfase van accounts.


Hoe verloopt een CEO onderwerp-swap phishingaanval?

De aanval verloopt meestal in vier fasen:

FaseActiviteit aanvaller
OSINTLinkedIn en bedrijfswebsite verzamelen
Initiële mailCEO-naam in onderwerpregel
ValidatieReactie of engagement meten
ExploitatieCredential harvesting, MFA fatigue of fraude

De eerste e-mail bevat vaak bewust geen malware of phishinglink. Dit verlaagt de detectiekans binnen traditionele email security controls.


Hoe detecteert een SOC deze phishingcampagnes?

Traditionele IOC- en signature-based detectie mist deze aanvallen regelmatig.

SOC-teams moeten daarom kijken naar contextuele indicatoren zoals:

  • directienamen in onderwerpregels;
  • externe freemaildomeinen;
  • urgente of hiërarchische taal;
  • ontbrekende communicatiehistorie;
  • afwijkend onboardinggedrag.

Deze combinatie van signalen vormt vaak een sterkere indicator dan één los IOC.


Welke maatregelen beperken het risico?

Effectieve mitigatie combineert awareness, identity security en monitoring.

Aanbevolen maatregelen:

MaatregelDoel
Security awareness tijdens onboardingHerkennen van social engineering
Monitoring eerste 60 dagenVerhoogde visibility
Entity-based detectionDetectie van directienamen
VerificatieproceduresControle op externe communicatie

Organisaties die onboarding niet behandelen als expliciet risicovenster, creëren een structureel aanvalsvlak binnen hun identity lifecycle.


FAQ

Waarom werkt CEO onderwerp-swap phishing zo goed?

Omdat de aanval inspeelt op autoriteit, urgentie en onboardingstress, in plaats van op technische exploits.

Waarom gebruiken aanvallers geen spoofed domeinen?

Spoofing verhoogt de kans op detectie door secure email gateways. Freemailaccounts vallen vaak minder op in dit type aanval.

Waarom bevatten deze e-mails vaak geen link?

De eerste fase dient vooral om vertrouwen en interactie op te bouwen voordat credential harvesting start.

Welke medewerkers lopen het meeste risico?

Nieuwe medewerkers, tijdelijke krachten en medewerkers zonder security awareness-training.

Hoe kan een SOC deze aanvallen sneller herkennen?

Door contextuele correlatie van onderwerpregels, onboardingstatus, afzenderreputatie en gebruikersgedrag.

Geschreven door het Pinewood SOC-team
Specialisatie: Managed Detection & Response, phishingdetectie en identity security.

Laatst bijgewerkt: mei 2026

Gevaarlijke Nieuwe Vrienden: OpenClaw en Andere AI‑Assistenten

AI‑gedreven applicaties, plugins en assistants worden steeds gebruikelijker. Een van deze tools is OpenClaw (voorheen Clawdbot en Moltbot), die in korte tijd populair is geworden. Het is een gratis en open‑source autonome AI‑agent ontwikkeld door Peter Steinberger.

De belofte is aantrekkelijk: OpenClaw kan je inbox opschonen, e‑mails versturen, je agenda beheren en andere repetitieve taken uitvoeren. Het kan zelfs doorwerken wanneer jij niet achter je toetsenbord zit. Het voelt bijna alsof je een echte persoonlijke assistent hebt, dus het is niet verrassend dat mensen het graag willen uitproberen.

Toch kleven er – zoals bij veel dingen die te mooi lijken om waar te zijn – directe problemen aan het gebruik van OpenClaw. We willen je waarschuwen voor twee basisrisico’s die belangrijk zijn om te overwegen voordat je OpenClaw of een vergelijkbare agent inzet.

Gemanipuleerde versies van OpenClaw

Er is een groeiende golf aan malafide software die zich voordoet als populaire tools op het internet. Ons Security Operations Center heeft gevallen gezien waarin gebruikers gemanipuleerde versies van de bot download­den, of complete websites bezochten die uitsluitend waren opgezet om OpenClaw te imiteren en gebruikers te misleiden.

Als je besluit te experimenteren met deze agent, is het cruciaal dat je websites of bestandsbronnen vermijdt die niet direct gekoppeld zijn aan de legitieme OpenClaw‑community.

Op basis van onze eigen observaties en onderzoek van andere partijen zoals Malwarebytes raden we het volgende aan:

  • Raadpleeg uitsluitend bronnen die gelinkt zijn op https://openclaw.ai en download bestanden alleen van https://github.com/openclaw/openclaw. Bezoek geen discords, GitHub‑repositories of andere bronnen die niet verbonden zijn aan deze officiële pagina’s.
    • Als je een organisatie beheert, blokkeer dan de volgende impersonation‑domeinen:
    o moltbot[.]you
    o clawbot[.]ai
    o clawdbot[.]you
    o github[.]com/gstarwd/clawbot

Risico’s door brede toegangsrechten op OpenClaw

Zelfs als je de correcte agent uit de juiste repository haalt, blijft voorzichtigheid noodzakelijk. Om zijn functionaliteit waar te maken, vereist OpenClaw – net als vergelijkbare agents – extreem ingrijpende permissies.
Om je inbox op te schonen, moet het immers voortdurend toegang hebben tot je communicatie. Om e‑mails te versturen, moet het in staat zijn berichten namens jou te creëren en te verzenden zonder toezicht.

De agent kan daarnaast shell commands uitvoeren, scripts runnen en volledige browser control overnemen. Wanneer een agent met zulke mogelijkheden niet streng wordt begrensd door restrictieve permissiestructuren, is hij per definitie gevaarlijk. Het wordt wat wij een compound risk object noemen.

We gaan niet alle individuele risico’s uitschrijven, maar het zijn er veel. Ze kunnen zowel bewust door een aanvaller misbruikt worden als per ongeluk ontstaan door een storing of gebruikersfout.

De meest noemenswaardige risico’s zijn:

  1. Privilege‑amplification en chain‑escalation
  2. Massale automatisering van fouten
  3. Onvoorspelbaarheid en gebrek aan auditability
  4. Ongeautoriseerde data‑toegang en datalekken
  5. Gevoeligheid voor prompt‑injection
  6. Supply‑chain blootstelling
  7. Onbedoelde beleidschendingen
  8. Agent‑drift

Security aanbevelingen voor gebruikers van OpenClaw en AI-agents

Individuele gebruikers kunnen met dit soort agents experimenteren, maar moeten dat voorzichtig doen. Houd permissies zo beperkt mogelijk, alleen datgene wat echt nodig is. Vermijd toegang tot gevoelige systemen. Zorg dat alle acties worden gelogd en controleer ze regelmatig. Gebruik menselijke goedkeuring voor handelingen met grote impact. Houd databronnen gescheiden zodat de agent geen informatie kan vermengen of lekken. Monitor afwijkend gedrag of manipulatie van prompts.

Behandel de agent zoals elke krachtige automatiseringstool: pas least privilege toe, isoleer hem en controleer zijn toegangsrechten regelmatig.

Security aanbevelingen voor bedrijven m.b.t. OpenClaw en AI-agents

Organisaties zouden sterk moeten beperken wie autonome agents mag creëren of inzetten. Deze systemen kunnen per ongeluk data benaderen, workflows activeren of acties uitvoeren die gebruikers niet volledig begrijpen. Als iedere medewerker zelf zo’n agent kan opzetten, ontstaat een groot risico op misconfiguraties, data‑exposure en ongeautoriseerde automatisering.

Het is aanzienlijk veiliger om deployment van agents te centraliseren binnen een gecontroleerd team dat verstand heeft van identity‑security, least‑privilege‑principes en monitoring. Daarmee behoudt de organisatie inzicht in wat de agent kan doen en hoe deze zich gedraagt.

Mathis Koch

Security Analist

015 251 36 36

info@pinewood.nl

De Stryker Wiper Aanval en wat te doen?

Waarom Nederlandse (zorg)instellingen nu direct moeten handelen.

Op 11 maart werd de medische tech-gigant Stryker getroffen door een massale cyberaanval. De gevolgen zijn wereldwijd voelbaar: interne Microsoft-omgevingen raakten ontregeld en Windows-apparaten (laptops en telefoons) werden op afstand gewist. De Iraans-gelinkte groep Handala claimt de aanval en zegt 50 TB aan data te hebben buitgemaakt.

Hoewel de exacte methode niet is bevestigd, wijzen alle sporen naar misbruik van Microsoft Intune en Entra ID. Dit incident bewijst: aanvallers hebben geen ransomware meer nodig om een organisatie lam te leggen; toegang tot de beheerlaag is voldoende.

De impact op de Nederlandse zorgketen

Stryker is de ruggengraat van veel moderne ziekenhuizen. Van operatiekamers en IC’s tot de spoedeisende hulp: overal wordt vertrouwd op hun apparatuur en support.

Hoewel de Nederlandse patiëntenzorg op dit moment nog niet direct is geraakt, is de situatie kritiek:

  • Logistieke blokkade: Het Europese distributiecentrum in Venlo heeft momenteel geen toegang tot bepaalde systemen. De levering van cruciale medische producten is hierdoor onzeker.
  • Ketenrisico: Een hack bij een leverancier is een hack bij een ziekenhuis. Zorg-cybersecurity is keten-cybersecurity.
  • Monitoring: Z-CERT adviseert instellingen om alle aan Stryker gekoppelde systemen extra scherp te monitoren.

Belangrijkste adviezen van Pinewood

De ‘Stryker-wipe’ laat zien dat toegang met administratorrechten (zoals Global Admin) fataal is. Wij adviseren Nederlandse organisaties om direct de volgende stappen te nemen:

  1. Audit uw beheerrollen onmiddellijk

Ga ervan uit dat beheerrollen gecompromitteerd kunnen zijn. Controleer met hoge prioriteit:

  • Conditional Access-beleid: Zijn er onverklaarbare wijzigingen?
  • Intune & Entra ID: Controleer apparaat-acties, roltoewijzingen en app-registraties.
  • Logging: Stuur alle auditlogs zoals Intune en Entra-ID naar een SIEM voor 24/7 monitoring.
  • Compliance‑ en app‑protectiebeleid 
  1. Beveilig beheeraccounts (Foutloos)

Eén gecompromitteerde Global Admin kan de hele organisatie wissen.

  • Gebruik overal Phishing-resistant MFA.
  • Implementeer PIM (Privileged Identity Management) voor ‘just-in-time’ toegang.
  • Implementeer Strikt gecontroleerde break‑glass accounts 
  • Beheer systemen nooit vanaf onbeheerde (unmanaged) apparaten.
  1. Handhaaf strikt ‘Least Privilege’

Beperk de cirkel van mensen die gevoelige wijzigingen mogen doorvoeren.

  • Verwijder verouderde rollen.
  • Beperk de cirkel van mensen die gevoelige wijzigingen mogen doorvoeren.
  • Gebruik Protected Actions voor kritieke aanpassingen in de configuratie.
  • Beperk wie Intune device actions mag uitvoeren 
  • Controleer wie service principals en app‑registraties mag maken 
  1. Oefen crisisscenario’s (Beyond Ransomware)

Stryker had continuïteitsplannen, maar de verstoring is alsnog wereldwijd. Oefen specifiek op:

  • Tenant-lockout: Wat als beheerders zelf niet meer kunnen inloggen?
  • Out-of-band communicatie: Hoe communiceert u als Microsoft Teams/Outlook platligt?
  • Handmatige herstelprocessen: Hoe herbouwt u duizenden gewiste apparaten tegelijk?

Belangrijkste Conclusie: > Het overnemen van de identity- en endpoint-managementlaag is de nieuwe frontlinie. Als deze laag valt, mag de patiëntenzorg dat niet doen. Neem cybersecurity serieuzer dan ooit.

Wilt u weten of uw Microsoft-omgeving optimaal is beschermd tegen dit type aanvallen? Neem contact op met Pinewood voor een security audit of advies.

Siddharth Jethwani

Security Analist

015 251 36 36

info@pinewood.nl

Webinar: Security in een tijd van geopolitieke spanningen en digitale soevereiniteit

Tijdens dit inhoudelijke webinar bespreken we hoe je als organisatie effectief omgaat met security binnen het huidige politieke landschap — met speciale aandacht voor digitale soevereiniteit.

Digitale soevereiniteit

Meld je nu aan — de plaatsen zijn beperkt:

"*" geeft vereiste velden aan

Wat kun je verwachten?

In 30 minuten krijg je inzicht in:

  • De impact van geopolitieke ontwikkelingen op cybersecuritystrategie.

  • Digitale soevereiniteit: wat betekent dit concreet voor jouw organisatie?

  • Risico’s rondom data residency, cloudproviders en afhankelijkheden.

  • Hoe je security-architectuur toekomstbestendig inricht.

  • Praktische handvatten om compliant én weerbaar te blijven.

Eric van Loon deelt actuele praktijkvoorbeelden en strategische overwegingen die CISO’s, IT-managers en security professionals direct kunnen toepassen.

Voor wie is dit webinar bedoeld?

  • CISO’s

  • IT- en security managers

  • Risk & compliance officers

  • Directieleden met verantwoordelijkheid voor digitale strategie

Wanneer en waar?

10:00 – 10:30 uur, 19 mei 2026

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.


Eric van Loon

CISO & Manager Security Consultancy at Pinewood | MSc | BEng | CISA | CISM | CISSP | CCSP | CIPP/E

eric.vanloon@pinewood.nl

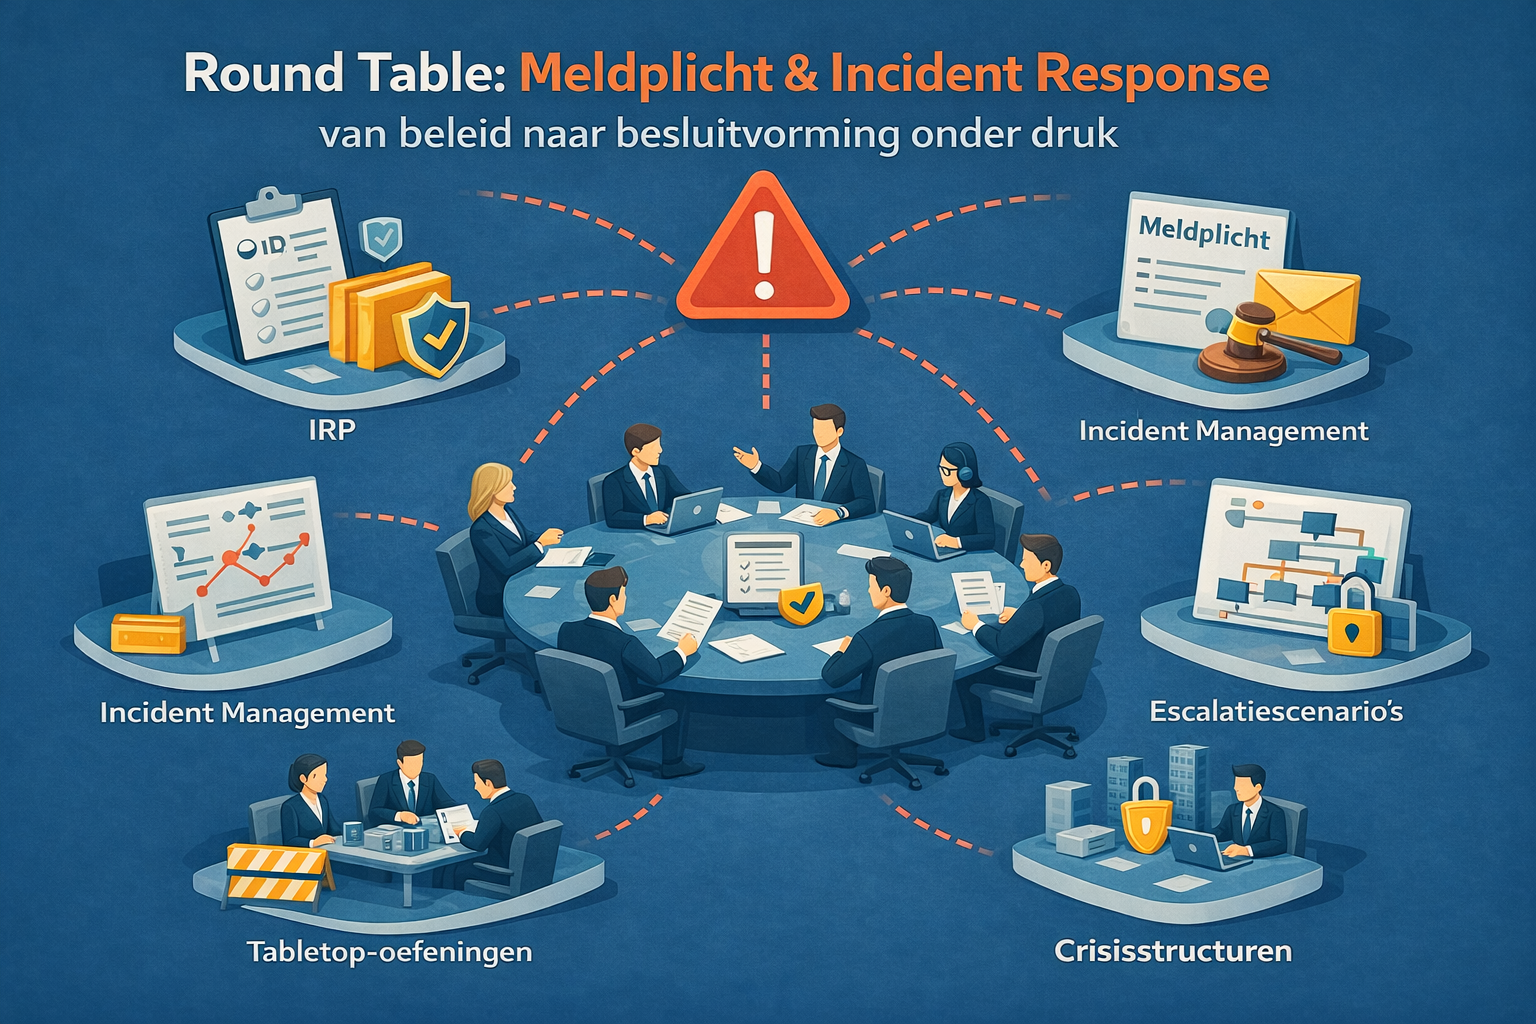
Round Table: NIS2 Meldplicht & Incident Response – van beleid naar besluitvorming onder druk

Compliance, SOC, MT en PR werken vaak los van elkaar. Onder tijdsdruk leidt dat tot vertraging, miscommunicatie of incomplete meldingen – precies waar NIS2 geen ruimte voor laat. In deze interactieve sessie verkennen we hoe je meldplicht en incident response écht op elkaar laat aansluiten.


Waarom?

Na afloop heb je:

  • Inzicht in hoe de NIS2 meldplicht en IR samen een geïntegreerd proces vormen

  • Concrete ideeën om besluitvorming onder druk te verbeteren

  • Handvatten om je IRP en meldprocedure beter op elkaar af te stemmen

  • Praktische input voor het versterken van tabletop-oefeningen

Roundtable NIS2 Meldplicht en IR

Voor wie?

Deze Round Table is bedoeld voor:

  • CISO’s

  • (IT-)security managers

  • Risk & compliance professionals

  • Verantwoordelijken voor incident response en crisismanagement

De sessie is kleinschalig opgezet om diepgang en open gesprek mogelijk te maken.

Wanneer en waar?

12:00 – 14:00 uur, 21 mei 2026

Locatie: Pinewood, Delftechpark 35, Delft

Meld je nu aan — de plaatsen zijn beperkt:

"*" geeft vereiste velden aan

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.


Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl