VENOM: Unmasking Invisible Threats

Invisible threats. Real impact.

Niet elke cyberdreiging is zichtbaar. Juist aanvallen die onder de radar blijven, kunnen grote gevolgen hebben voor je organisatie. Dat geldt ook voor omgevingen die goed zijn ingericht met Microsoft 365, E3 of E5.

Pinewood en Abnormal AI nodigen je uit voor een exclusieve, interactieve sessie over deze onzichtbare dreigingen. Of je organisatie nu werkt met Microsoft 365 E3 of E5, de ingebouwde beveiliging is een sterke basis. Moderne aanvallen zoals social engineering, business email compromise en accountovername zijn echter ontworpen om die basis te omzeilen. We laten zien hoe aanvallers te werk gaan, hoe je risico’s eerder herkent en hoe Abnormal Security je Microsoft 365-beveiliging aanvult, ongeacht je licentieniveau.

Schrijf je hier in:

"*" geeft vereiste velden aan

Wat kun je verwachten?

  • Unmasking Invisible Threats: Ontdek welke dreigingen vaak onopgemerkt blijven, ook met Microsoft 365 E3 of E5, en waarom je ze niet mag negeren.
  • Real-world use cases: Herkenbare praktijkvoorbeelden die aansluiten bij de uitdagingen van jouw organisatie.
  • Meet the platform: Zie in een interactieve demo hoe Abnormal Security naadloos samenwerkt met Microsoft 365 en waar het extra bescherming biedt.
  • A taste of something different: Geniet van een verzorgde lunch en een bijzondere cocktail experience met creatieve alcoholvrije drankjes, bereid door onze eigen lab crew.

Een inspirerende sessie vol inzichten, praktijkvoorbeelden en ruimte om ervaringen uit te wisselen met vakgenoten.

Praktische informatie

  • Datum: 26 november
  • Locatie: volgt
  • Tijd: volgt

Het aantal plaatsen is beperkt, zodat er volop ruimte is voor interactie en persoonlijke verdieping.

Are you ready to unmask the invisible?
Meld je aan en ontdek wat er schuilgaat onder de oppervlakte.

Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

Will cyber replace kinetic warfare?

Cyberoperaties spelen een steeds grotere rol in conflicten en bij het verstoren van kritieke infrastructuur. Maar hoe krachtig zijn ze écht? En kunnen cyberaanvallen fysieke aanvallen ooit vervangen?

In deze presentatie onderzoeken Siddharth Jethwani en Mathis Koch, Security Analysts bij Pinewood, deze vraag aan de hand van praktijkvoorbeelden uit onder andere Venezuela en Oekraïne.

Ze kijken naar de daadwerkelijke impact van cyberoperaties op kritieke infrastructuur: van de duur en omvang van verstoringen tot herstelbaarheid, verlies van operationele controle en de afhankelijkheid van fysieke omstandigheden.

De centrale conclusie? Cyber lijkt in moderne conflicten zelden op zichzelf te staan. Juist de combinatie van cyberoperaties met fysieke en andere vormen van druk – fusion instead of substitution – blijkt bepalend.

Laat hier jouw gegevens achter om de volledige presentatie te sturen:

"*" geeft vereiste velden aan


Siddharth Jethwani

Security Analist

015 251 36 36

info@pinewood.nl

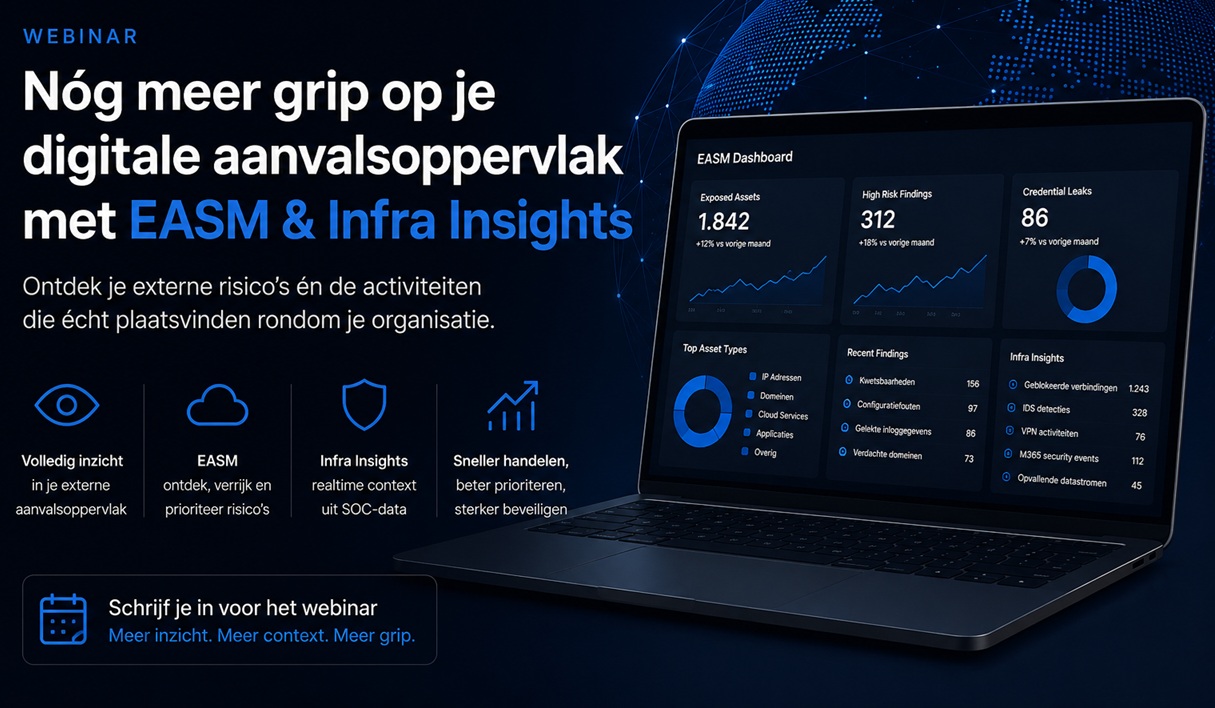
Webinar: Nóg meer grip op jouw digitale aanvalsoppervlak met EASM & Infra Insights

Organisaties investeren volop in digitale weerbaarheid, maar hebben vaak onvoldoende inzicht in welke systemen, applicaties en diensten vanaf internet zichtbaar zijn. Daarnaast ontbreekt regelmatig de context om te begrijpen welke externe activiteiten daadwerkelijk rondom de eigen IT-omgeving plaatsvinden.

Tijdens dit webinar ontdek je hoe External Attack Surface Management (EASM) jouw volledige digitale aanvalsoppervlak continu in kaart brengt én hoe de nieuwe functionaliteit Infra Insights deze informatie verrijkt met actuele securitydata uit het Pinewood SOC.

EASM

Meld je aan

Wil je weten welke risico’s vanaf internet zichtbaar zijn én welke activiteiten daadwerkelijk plaatsvinden rondom uw digitale omgeving? Schrijf je in voor dit webinar en ontdek hoe EASM en Infra Insights samen zorgen voor meer inzicht, betere context en een proactievere beveiliging van jouw organisatie.

"*" geeft vereiste velden aan

Wat is EASM?

Met EASM krijg je continu inzicht in alle publiek zichtbare assets van jouw organisatie, waaronder:

  • IP-adressen en domeinen
  • SSL-certificaten
  • Cloudservices
  • Kwetsbaarheden en configuratiefouten
  • Gelekte inloggegevens (credential leaks)
  • Verdachte of look-a-like domeinen

Alle assets worden automatisch verrijkt met context, zodat risico’s sneller kunnen worden beoordeeld en geprioriteerd.

Nieuw: Infra Insights

Waar EASM inzicht geeft in jouw externe aanvalsoppervlak, voegt Infra Insights daar realtime operationele context aan toe. Door EASM te combineren met loggegevens uit het Pinewood SOC en het SIEM-platform ontstaat een compleet beeld van wat er daadwerkelijk rondom jouw digitale omgeving gebeurt.

Je krijgt onder andere inzicht in:

  • Geblokkeerde netwerkverbindingen en internetverkeer
  • IDS-detecties en mogelijke aanvalspogingen
  • VPN-activiteiten en authenticatiegebeurtenissen
  • Microsoft 365-security-events
  • Opvallende datastromen en netwerkactiviteiten
  • Verrijkte context rondom IP-adressen, domeinen, systemen en gebruikers

Hierdoor kan je afwijkingen sneller herkennen, risico’s beter prioriteren en securitymeldingen eenvoudiger interpreteren.

Live demonstratie

Tijdens het webinar laten onze specialisten zien hoe het platform in de praktijk werkt. Je krijgt onder andere een demonstratie van:

  • Het EASM-dashboard
  • Asset Discovery
  • Cloud Services
  • Credential Leaks
  • Vulnerability & Risk Management
  • Infra Insights in combinatie met SOC-data

Na dit webinar weet je:

  • Welke assets onderdeel zijn van jouw digitale aanvalsoppervlak.
  • Hoe EASM kwetsbaarheden, configuratiefouten en credential leaks automatisch zichtbaar maakt.
  • Hoe Infra Insights inzicht geeft in externe activiteiten rondom jouw organisatie.
  • Hoe SOC-verrijking helpt om security-events sneller te analyseren.
  • Hoe EASM en Infra Insights samen zorgen voor beter risicomanagement en een sterkere digitale weerbaarheid.

Voor wie?

Dit webinar is bedoeld voor:

  • CISO’s
  • Information Security Officers
  • Security Managers
  • IT-managers
  • Systeembeheerders
  • SOC- en securityteams
  • Organisaties die meer grip willen krijgen op hun externe blootstelling en dreigingslandschap

Wanneer?

10:00- 10:30 uur, donderdag 17 september 2026

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.

Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

NIS2 wordt vanaf 15 augustus werkelijkheid: is uw organisatie er klaar voor?

Na een lange aanloop is het officieel. De Eerste Kamer heeft ingestemd met de Cyberbeveiligingswet (Cbw), de Nederlandse implementatie van de Europese NIS2-richtlijn. Vanaf 15 augustus 2026 gelden de nieuwe wettelijke verplichtingen voor duizenden Nederlandse organisaties.
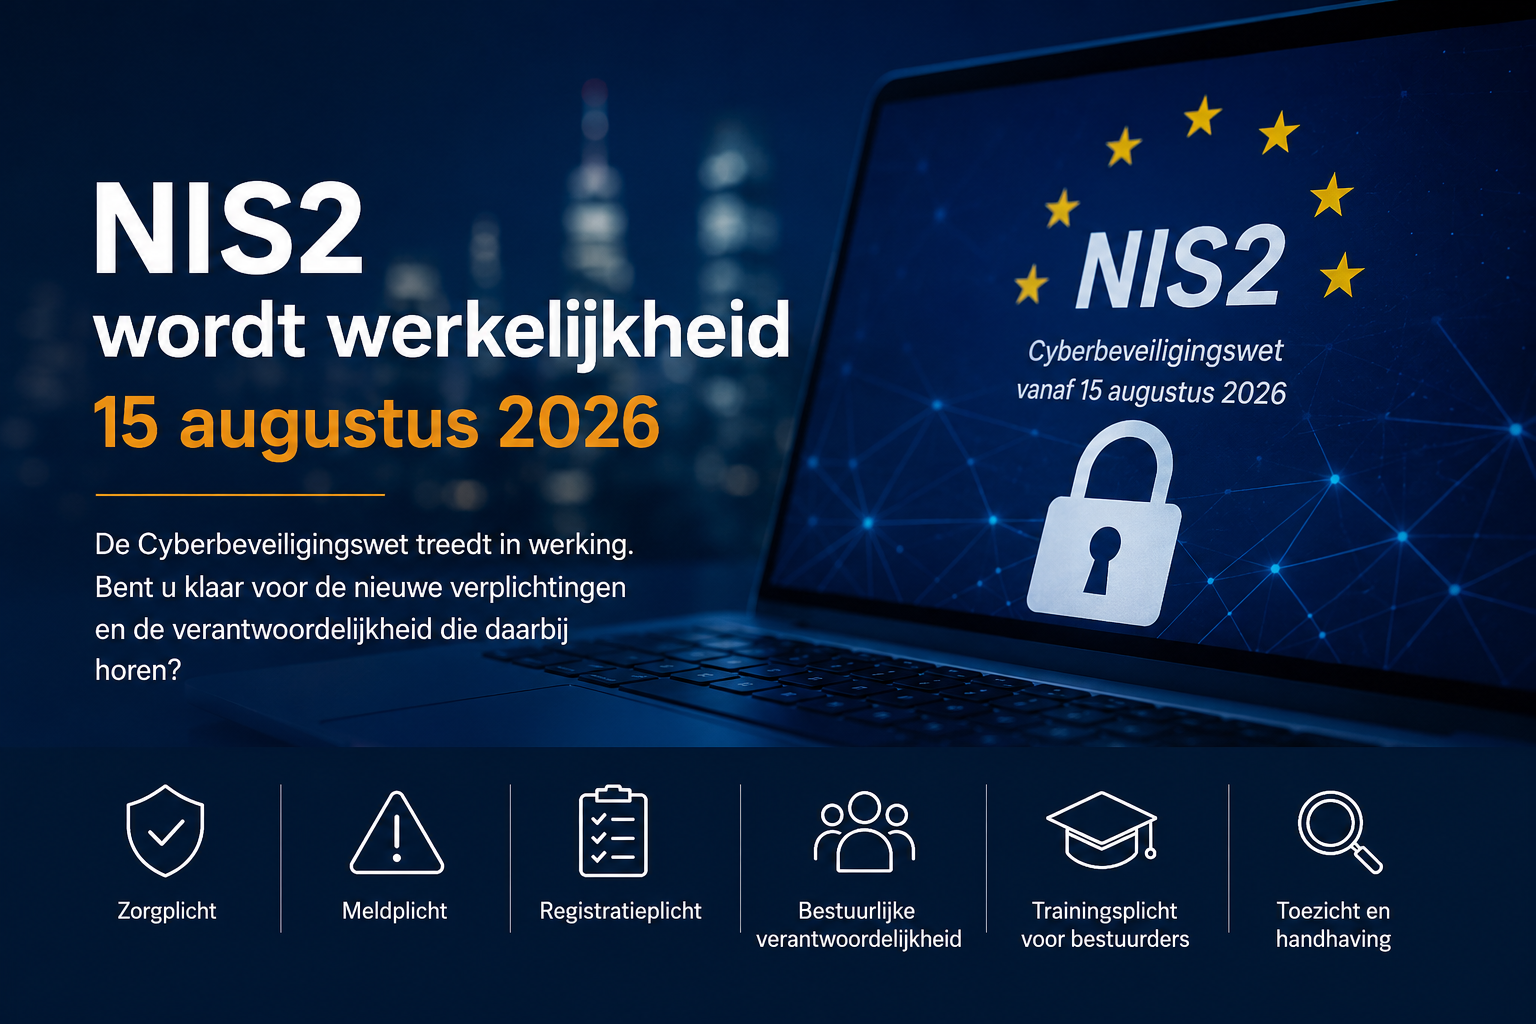
Voor veel organisaties betekent dit dat cybersecurity niet langer alleen een IT-aangelegenheid is, maar een bestuurlijke verantwoordelijkheid met wettelijke verplichtingen. De vraag is daarom niet meer óf u iets met NIS2 moet doen, maar hoe u kunt aantonen dat uw organisatie voldoet aan de nieuwe eisen.

Wat verandert er op 15 augustus?

Met de inwerkingtreding van de Cyberbeveiligingswet moeten organisaties die essentiële of belangrijke diensten leveren voldoen aan een aantal nieuwe verplichtingen. Hieronder vallen onder andere organisaties in de zorg, overheid, energie, drinkwater, digitale infrastructuur en andere vitale sectoren.

De wet introduceert onder meer:

  • Zorgplicht: passende technische en organisatorische beveiligingsmaatregelen nemen.
  • Meldplicht: significante cybersecurity-incidenten tijdig melden.
  • Registratieplicht: registreren bij het Nationaal Cyber Security Centrum (NCSC).
  • Bestuurlijke verantwoordelijkheid: bestuurders zijn verantwoordelijk voor het beheersen van cyberrisico’s.
  • Trainingsplicht: bestuurders moeten voldoende kennis hebben van cybersecurity en risicobeheersing.
  • Toezicht en handhaving: toezichthouders kunnen controleren en handhaven wanneer organisaties niet voldoen.

Naast de Cyberbeveiligingswet treedt ook de Wet weerbaarheid kritieke entiteiten (Wwke) in werking. Deze wet richt zich specifiek op organisaties die onderdeel uitmaken van de kritieke infrastructuur en legt aanvullende verplichtingen op rondom risicobeoordelingen en weerbaarheid.

NIS2 vraagt om aantoonbare cybersecurity

Veel organisaties hebben de afgelopen jaren al stappen gezet richting NIS2. Toch blijkt in de praktijk dat er nog regelmatig vragen zijn als:

  • Hebben wij onze risico’s voldoende in kaart gebracht?
  • Kunnen wij cyberincidenten tijdig detecteren?
  • Zijn onze processen ingericht om meldplichtige incidenten correct af te handelen?
  • Kunnen wij richting bestuur en toezichthouders aantonen welke maatregelen zijn genomen?
  • Is onze supply chain voldoende beveiligd?

Juist die aantoonbaarheid wordt onder de nieuwe wet steeds belangrijker.

Hoe Pinewood ondersteunt bij NIS2

Bij Pinewood zien we NIS2 niet als een checklist, maar als een continu proces van risicobeheersing, monitoring en verbetering.

Onze dienstverlening sluit direct aan op de belangrijkste onderdelen van de Cyberbeveiligingswet:

Security Operations Center (SOC)

Continue monitoring van uw IT-omgeving zorgt ervoor dat verdachte activiteiten snel worden gedetecteerd en onderzocht. Een SOC is niet verplicht vanuit NIS2, maar helpt organisaties wel om invulling te geven aan de zorgplicht, incidentdetectie en rapportage.

Managed Detection & Response (MDR)

Met MDR worden dreigingen actief opgespoord en aangepakt voordat zij grote schade veroorzaken.

External Attack Surface Management (EASM)

Veel kwetsbaarheden bevinden zich buiten de eigen firewall. Met EASM brengen we uw externe aanvalsvlak in kaart en signaleren we kwetsbaarheden voordat aanvallers dat doen.

Vulnerability Management

Regelmatig inzicht in kwetsbaarheden en duidelijke prioritering helpen om risico’s beheersbaar te houden.

Incident Response Retainer

Mocht zich toch een incident voordoen, dan staat een gespecialiseerd Incident Response-team direct klaar. Daarmee verkort u de reactietijd aanzienlijk en kunt u sneller voldoen aan de meldplicht en herstelverplichtingen.

Security Assessments en Consultancy

Onze consultants helpen organisaties bij het beoordelen van hun huidige situatie, het identificeren van risico’s en het opstellen van een realistisch verbeterplan richting NIS2-compliance.

Ook bestuurders krijgen een grotere rol

Een belangrijk verschil met eerdere regelgeving is dat bestuurders nadrukkelijk verantwoordelijk worden voor cyberrisico’s binnen hun organisatie. Zij moeten niet alleen zorgen dat passende maatregelen worden genomen, maar ook voldoende kennis hebben om hierover besluiten te kunnen nemen.

Cybersecurity is daarmee definitief een onderwerp geworden voor de directietafel.

Is uw organisatie klaar voor 15 augustus?

Voor veel organisaties is de invoering van de Cyberbeveiligingswet het moment om opnieuw kritisch te kijken naar de huidige cybersecuritymaatregelen. Zijn processen ingericht? Zijn risico’s inzichtelijk? Is monitoring op orde? En kunt u aantoonbaar laten zien dat uw organisatie voldoet aan de wettelijke zorgplicht?

Twijfelt u of uw organisatie klaar is voor de nieuwe wetgeving of wilt u inzicht in de grootste risico’s? De specialisten van Pinewood denken graag met u mee. Van een eerste security assessment tot een volledig beheerd SOC: wij helpen organisaties om hun digitale weerbaarheid te vergroten én aantoonbaar invulling te geven aan de eisen van de Cyberbeveiligingswet.

Wilt u weten waar uw organisatie staat ten opzichte van NIS2? Plan hier een vrijblijvende NIS2 Security Assessment:

"*" geeft vereiste velden aan

Geschreven door: Eveline Jacobse, Pinewood

Datum: 08-07-2026
Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

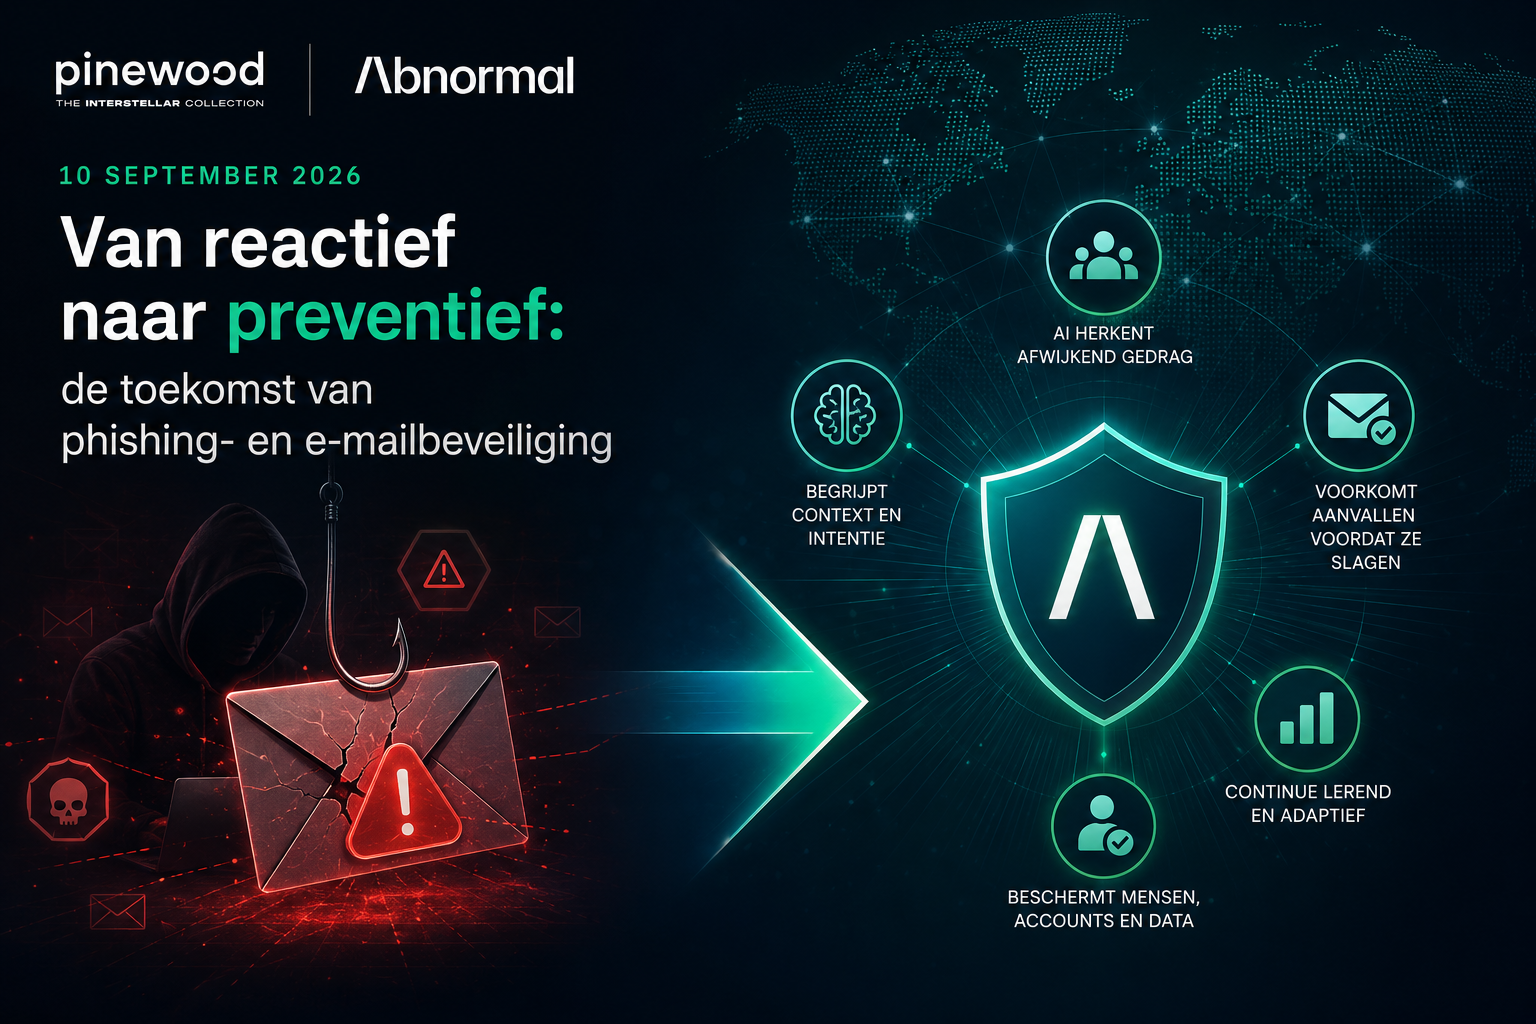
Webinar: Van reactief naar preventief: de toekomst van phishing- en e-mailbeveiliging

Waarom moderne e-mailaanvallen traditionele beveiliging omzeilen — en hoe AI-native bescherming het verschil maakt voor het SOC.

Emailbeveiliging AbNormal

Meld je hier nu aan:

Ontdek hoe AI-native e-mailbeveiliging en SOC-monitoring elkaar versterken om moderne phishing- en BEC-aanvallen te stoppen voordat schade ontstaat.

"*" geeft vereiste velden aan

Begin dit jaar ontving een financieel directeur bij een middelgroot Europees bedrijf een e-mail van zijn CEO. Het verzoek leek legitiem: een spoedbetaling van €180.000 vóór het einde van de werkdag. De e-mail passeerde alle controles. Geen malware. Geen verdachte links. Alleen een overtuigend nagebootst bericht. Dit is geen uitzondering meer. AI maakt phishingcampagnes geloofwaardiger, persoonlijker en moeilijker te detecteren dan ooit.

Tijdens dit webinar laten Pinewood en Abnormal Security zien hoe organisaties de stap maken van reageren naar voorkomen.

Bonus: Na afloop ontvangen deelnemers de mogelijkheid voor een kosteloze Email Risk Assessment, waarmee inzichtelijk wordt gemaakt welke phishing-, BEC- en account takeover-risico’s momenteel aanwezig zijn.

Wat neem je mee na dit webinar?

✔ Hoe moderne phishing- en BEC-aanvallen traditionele beveiliging omzeilen

✔ Waarom detectie alleen niet langer voldoende is

✔ Het verschil tussen correctieve en preventieve maatregelen — en wat dat betekent in de praktijk

✔ Hoe AI afwijkend communicatiegedrag herkent voordat schade ontstaat

✔ Hoe SOC-monitoring en AI-native e-mailbeveiliging elkaar versterken

✔ We zien vanuit SOC steeds meer phishingaanvallen, daarom is preventie nog belangrijker

✔ Inzichten uit een concrete klantcase

Voor wie is dit webinar bedoeld?

CISO’s, IT- en security managers, Risk & compliance officers en directieleden met verantwoordelijkheid voor digitale strategie.

Wanneer?

09:30- 10:15 uur, 10 september 2026

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.

Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

CEO onderwerp-swap phishing richt zich vooral op nieuwe medewerkers omdat onboarding een voorspelbaar moment van verhoogde cognitieve belasting en lage verificatiegraad creëert.

CEO onderwerp-swap phishing is een vorm van Business Email Compromise (BEC) waarbij aanvallers uitsluitend de naam van een CEO in de onderwerpregel plaatsen om nieuwe medewerkers te misleiden. Deze aanvallen richten zich vooral op medewerkers binnen de eerste 60 dagen van onboarding, omdat zij gevoeliger zijn voor autoriteitsmisbruik, urgentie en onbekende interne processen.


Wat is CEO onderwerp-swap phishing?

CEO onderwerp-swap phishing is een phishingtechniek waarbij de identiteit van een directielid niet via het afzendadres, maar via de onderwerpregel wordt gesimuleerd.

Binnen SOC-observaties zien wij dat deze aanvallen vaak:

  • afkomstig zijn van externe freemailproviders;
  • geen spoofed bedrijfsdomein gebruiken;
  • geen directe payload bevatten in de eerste fase;
  • proberen over te schakelen naar WhatsApp of andere communicatiekanalen.

Voorbeeld van een onderwerpregel:

OnderwerpregelWerkelijke afzender
“John van Dijk”randomcompany.hr@gmail.com

Omdat nieuwe medewerkers namen van directieleden herkennen uit onboardingmateriaal, ontstaat automatisch een gevoel van urgentie en legitimiteit.


Waarom zijn nieuwe medewerkers kwetsbaar voor CEO phishing?

Nieuwe medewerkers vormen een verhoogd risico binnen phishingcampagnes omdat zij:

  • interne communicatiestijlen nog niet herkennen;
  • onboardingdocumentatie verwerken onder hoge cognitieve belasting;
  • hiërarchische verzoeken minder snel challengen;
  • veel legitieme HR- en IT-mails ontvangen.

Binnen SOC-analyses zien wij dat phishingincidenten relatief vaker voorkomen in de eerste onboardingfase van accounts.


Hoe verloopt een CEO onderwerp-swap phishingaanval?

De aanval verloopt meestal in vier fasen:

FaseActiviteit aanvaller
OSINTLinkedIn en bedrijfswebsite verzamelen
Initiële mailCEO-naam in onderwerpregel
ValidatieReactie of engagement meten
ExploitatieCredential harvesting, MFA fatigue of fraude

De eerste e-mail bevat vaak bewust geen malware of phishinglink. Dit verlaagt de detectiekans binnen traditionele email security controls.


Hoe detecteert een SOC deze phishingcampagnes?

Traditionele IOC- en signature-based detectie mist deze aanvallen regelmatig.

SOC-teams moeten daarom kijken naar contextuele indicatoren zoals:

  • directienamen in onderwerpregels;
  • externe freemaildomeinen;
  • urgente of hiërarchische taal;
  • ontbrekende communicatiehistorie;
  • afwijkend onboardinggedrag.

Deze combinatie van signalen vormt vaak een sterkere indicator dan één los IOC.


Welke maatregelen beperken het risico?

Effectieve mitigatie combineert awareness, identity security en monitoring.

Aanbevolen maatregelen:

MaatregelDoel
Security awareness tijdens onboardingHerkennen van social engineering
Monitoring eerste 60 dagenVerhoogde visibility
Entity-based detectionDetectie van directienamen
VerificatieproceduresControle op externe communicatie

Organisaties die onboarding niet behandelen als expliciet risicovenster, creëren een structureel aanvalsvlak binnen hun identity lifecycle.


FAQ

Waarom werkt CEO onderwerp-swap phishing zo goed?

Omdat de aanval inspeelt op autoriteit, urgentie en onboardingstress, in plaats van op technische exploits.

Waarom gebruiken aanvallers geen spoofed domeinen?

Spoofing verhoogt de kans op detectie door secure email gateways. Freemailaccounts vallen vaak minder op in dit type aanval.

Waarom bevatten deze e-mails vaak geen link?

De eerste fase dient vooral om vertrouwen en interactie op te bouwen voordat credential harvesting start.

Welke medewerkers lopen het meeste risico?

Nieuwe medewerkers, tijdelijke krachten en medewerkers zonder security awareness-training.

Hoe kan een SOC deze aanvallen sneller herkennen?

Door contextuele correlatie van onderwerpregels, onboardingstatus, afzenderreputatie en gebruikersgedrag.

Geschreven door het Pinewood SOC-team
Specialisatie: Managed Detection & Response, phishingdetectie en identity security.

Laatst bijgewerkt: mei 2026

Training ISO/IEC 27001 Lead Implementer (Incl. PECB-certificering + examen) – april editie 2026

Deze ISO/IEC 27001 Lead Implementer training stelt u in staat de nodige expertise te ontwikkelen om een organisatie te ondersteunen bij het opzetten, implementeren, beheren en onderhouden van een Information Security Management System (ISMS) op basis van ISO/IEC 27001. Tijdens deze training behandelen wij ook de best practices van Information Security Management Systems om de gevoelige informatie van de organisatie te beveiligen en de algemene prestaties en effectiviteit te verbeteren. Na het beheersen van alle noodzakelijke concepten van Information Security Management Systems, kunt u deelnemen aan het examen en een aanvraag indienen voor een “PECB Certified ISO/IEC 27001 Lead Implementer”. Met een PECB Lead Implementer-certificaat kunt u aantonen dat u beschikt over de volgende praktische kennis en de professionele capaciteiten hebt om ISO/IEC 27001 in een organisatie te implementeren.

Voor wie?

Managers of consultants betrokken bij informatiebeveiliging, expert adviseurs die met de implementatie van een Information, Security Management System werken, individuen die verantwoordelijk zijn voor het handhaven van de conformiteit met de ISMS-eisen en ISMS-teamleden.

Het doel van deze training

  1. De concepten, benaderingen, methoden en technieken beheersen die worden gebruikt voor de implementatie en het effectieve beheer van een ISMS
  2. Leren hoe u de ISO/IEC 27002 vereisten kunt interpreteren in de specifieke context van een organisatie
  3. Leren hoe u een organisatie kunt ondersteunen bij het effectief plannen, implementeren, beheren, bewaken en onderhouden van een ISMS
  4. Een organisatie kunnen adviseren bij de implementatie en best practices voor het beheer van informatiebeveiliging

Tijdens deze 4-daagse training behandelen we de volgende domeinen:

  • Domein 1: Fundamentele beginselen en concepten van een informatie beheer systeem voor informatiebeveiliging (ISMS)
  • Domein 2: Beheersingsmaatregelen voor informatiebeveiliging en best practices op basis van ISO/IEC 27001
  • Domein 3: Planning van een ISMS-implementatie op basis van ISO/IEC 27001
  • Domein 4: Implementatie van een ISMS op basis van ISO/IEC 27001
  • Domein 5: Prestatiebeoordeling, bewaking en meting van een op ISO/IEC 27001 gebaseerd ISMS
  • Domein 6: Continue verbetering van een ISMS op basis van ISO/IEC 27001
  • Domein 7: Voorbereiding op een ISMS-certificeringsaudit

Datum: 23, 24, 27 & 28 april 2026

Waar: Delftechpark 35, Delft

Prijs: € 2495-, per deelnemer (excl. BTW). De inschrijving is definitief na ontvangst van de betaling.

Aanmelden:

"*" geeft vereiste velden aan

Mijn inschrijving is*

Inclusief:

  • materiaal
  • lunch
  • examen
  • examenvoucher

Extra informatie

Gebruik van eigen laptop

Wilt u meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.

Eric van Loon

CISO & Manager Security Consultancy at Pinewood | MSc | BEng | CISA | CISM | CISSP | CCSP | CIPP/E

eric.vanloon@pinewood.nl

Webinar: Security in een tijd van geopolitieke spanningen en digitale soevereiniteit

Tijdens dit inhoudelijke webinar bespreken we hoe je als organisatie effectief omgaat met security binnen het huidige politieke landschap — met speciale aandacht voor digitale soevereiniteit.

Digitale soevereiniteit

Meld je nu aan — de plaatsen zijn beperkt:

"*" geeft vereiste velden aan

Wat kun je verwachten?

In 30 minuten krijg je inzicht in:

  • De impact van geopolitieke ontwikkelingen op cybersecuritystrategie.

  • Digitale soevereiniteit: wat betekent dit concreet voor jouw organisatie?

  • Risico’s rondom data residency, cloudproviders en afhankelijkheden.

  • Hoe je security-architectuur toekomstbestendig inricht.

  • Praktische handvatten om compliant én weerbaar te blijven.

Eric van Loon deelt actuele praktijkvoorbeelden en strategische overwegingen die CISO’s, IT-managers en security professionals direct kunnen toepassen.

Voor wie is dit webinar bedoeld?

  • CISO’s

  • IT- en security managers

  • Risk & compliance officers

  • Directieleden met verantwoordelijkheid voor digitale strategie

Wanneer en waar?

10:00 – 10:30 uur, 19 mei 2026

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.


Eric van Loon

CISO & Manager Security Consultancy at Pinewood | MSc | BEng | CISA | CISM | CISSP | CCSP | CIPP/E

eric.vanloon@pinewood.nl

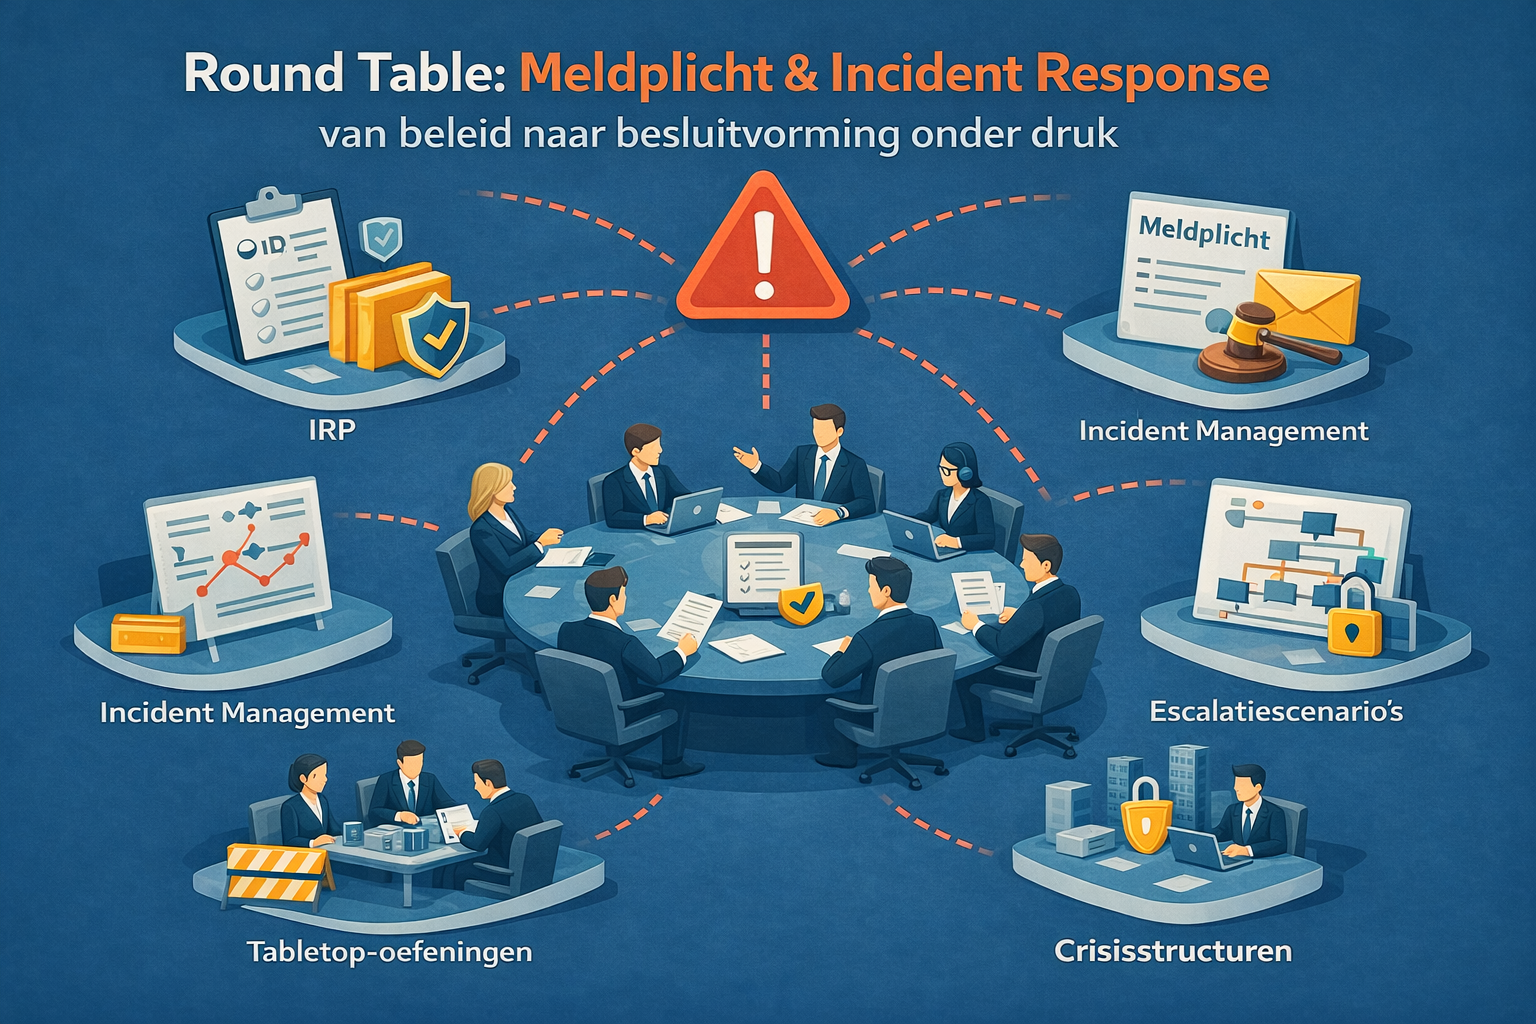
Round Table: NIS2 Meldplicht & Incident Response – van beleid naar besluitvorming onder druk

Compliance, SOC, MT en PR werken vaak los van elkaar. Onder tijdsdruk leidt dat tot vertraging, miscommunicatie of incomplete meldingen – precies waar NIS2 geen ruimte voor laat. In deze interactieve sessie verkennen we hoe je meldplicht en incident response écht op elkaar laat aansluiten.


Waarom?

Na afloop heb je:

  • Inzicht in hoe de NIS2 meldplicht en IR samen een geïntegreerd proces vormen

  • Concrete ideeën om besluitvorming onder druk te verbeteren

  • Handvatten om je IRP en meldprocedure beter op elkaar af te stemmen

  • Praktische input voor het versterken van tabletop-oefeningen

Roundtable NIS2 Meldplicht en IR

Voor wie?

Deze Round Table is bedoeld voor:

  • CISO’s

  • (IT-)security managers

  • Risk & compliance professionals

  • Verantwoordelijken voor incident response en crisismanagement

De sessie is kleinschalig opgezet om diepgang en open gesprek mogelijk te maken.

Wanneer en waar?

12:00 – 14:00 uur, 21 mei 2026

Locatie: Pinewood, Delftechpark 35, Delft

Meld je nu aan — de plaatsen zijn beperkt:

"*" geeft vereiste velden aan

Wil je meer weten of een advies op maat? Neem dan contact met ons op voor een vrijblijvend advies gesprek.


Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl

Webinar: Verdediging tegen moderne e-maildreigingen​

Cyberaanvallen veranderen in een razend tempo. Waar phishing ooit simpel en zichtbaar was, worden organisaties vandaag geconfronteerd met:

  • AI‑gegenereerde e‑mails die niet van echt te onderscheiden zijn
  • Phishing‑as‑a‑Service die aanvallen schaalbaar en goedkoop maakt
  • Steeds slimmere social engineering‑tactieken die misbruik maken van menselijk gedrag
  • Traditionele e‑mailbeveiliging die steeds vaker tekortschiet

In dit webinar ontdek je hoe aanvalstactieken zich ontwikkelen — en hoe jij je organisatie beschermt met moderne, mensgerichte AI‑oplossingen.

Wat je leert in 60 minuten:

1. Hoe aanvallers AI gebruiken om medewerkers te misleiden.
Praktische voorbeelden van moderne, gedragsgedreven e‑maildreigingen.
2. Waarom traditionele beveiliging blinde vlekken heeft.
Hoe rule‑based filters falen bij AI‑gegenereerde en gepersonaliseerde aanvallen.
3. De kracht van mensgerichte AI voor e‑mailbeveiliging.
Hoe technologie gedrag begrijpt — in plaats van enkel content scant.
4. Hoe Abnormal AI integreert met het Pinewood SOC.

Praktische Informatie

  • Datum: Donderdag 19 maart 2026

  • Tijd: 10:00 uur – 11:00 uur

  • Locatie: Online

  • Sprekers: Experts van Pinewood & Abnormal AI

Klaar om de regie over je e-mailbeveiliging terug te pakken? Meld je direct aan via het onderstaande formulier.

Inschrijven

"*" geeft vereiste velden aan

Wil je weten wat deze dreigingen concreet betekenen voor jouw organisatie?
Plan na afloop gerust een vrijblijvend adviesgesprek met een van onze securityspecialisten.

Sebastiaan Kors

CEO

015-251 36 36

sebastiaan.kors@pinewood.nl